n8n zelf hosten met Docker: installeren, back-ups maken en veilig bijwerken
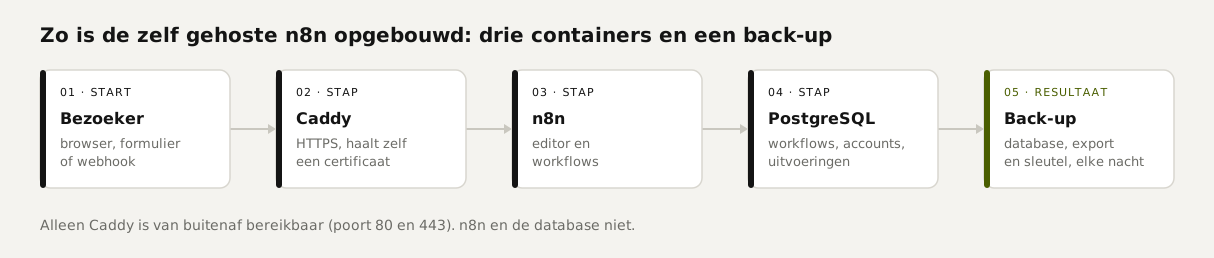
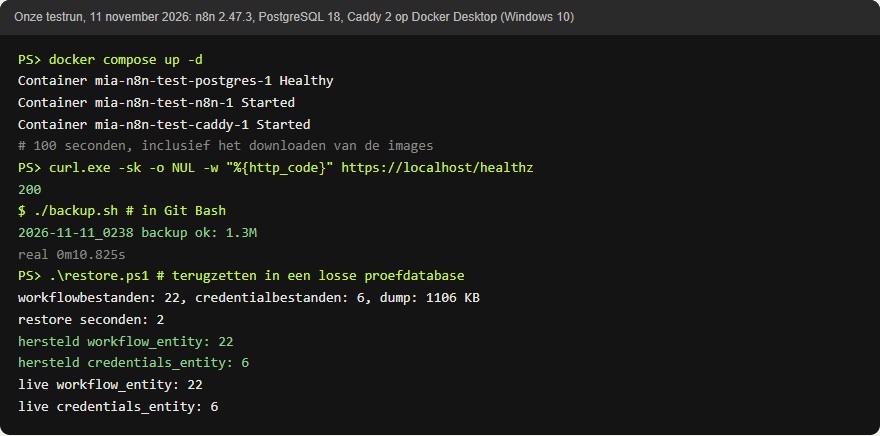
n8n zelf hosten is gratis: je gebruikt de Community Edition en betaalt alleen een server, vanaf zo'n €10 per maand. Met het Docker Compose-bestand hieronder draai je n8n met een PostgreSQL-database en een webserver die zelf een HTTPS-certificaat regelt. Op onze testcomputer draaide alles na 100 seconden, inclusief het downloaden van de images; op je server hangt dat af van je verbinding. Het back-upscript zet elke nacht database, workflows en sleutel apart, en we hebben gecontroleerd dat je die back-up ook echt terugkrijgt.
Zelf getest op 11 november 2026.
Wat je nodig hebt
- Een server met minstens 2 GB geheugen. Wij maten na een uur testen 724 MB voor n8n, PostgreSQL en Caddy samen. Bij Hetzner kost zo'n server (CPX12) €9,99 per maand in Finland en €11,99 in Duitsland, exclusief btw.
- Docker Engine met Docker Compose v2. Controleer met
docker compose version. - Een domeinnaam met een A-record naar het IP-adres van je server, bijvoorbeeld
n8n.jouwbedrijf.nl. - Poort 80 en 443 open in de firewall. Meer niet: n8n zelf en de database blijven dicht.
n8n installeren met Docker Compose
Maak een map en zet de bestanden erin
Maak op je server een map, bijvoorbeeld
/opt/n8n, en zet daar compose.yaml, env.example en backup.sh in. Kopieerenv.examplenaar.env.bashsudo mkdir -p /opt/n8n && cd /opt/n8n cp env.example .env chmod 600 .env && chmod +x backup.shVul .env in
Zet je domeinnaam bij
N8N_DOMAINen kies een lang wachtwoord voor de database. Maak de versleutelingssleutel één keer aan en bewaar hem ook in je wachtwoordkluis. Zonder die sleutel krijg je na een herstel je opgeslagen accounts niet meer open.bashopenssl rand -hex 32Start de containers
Docker haalt de images op en start PostgreSQL, n8n en Caddy. n8n wacht tot de database gezond is. Caddy vraagt bij de eerste aanvraag zelf een certificaat aan voor je domein.
bashdocker compose up -d docker compose psMaak je eigenaarsaccount aan
Open
https://n8n.jouwbedrijf.nl. n8n vraagt om het eerste account; dat wordt de eigenaar. Doe dit meteen: tot dat account bestaat, kan iedereen die het adres vindt het aanmaken.Zet de nachtelijke back-up aan
Voeg deze regel toe met
crontab -e. Het script maakt een map per nacht en ruimt mappen ouder dan 14 dagen op.bash15 3 * * * cd /opt/n8n && ./backup.sh >> backups/backup.log 2>&1
# n8n zelf gehost: n8n + PostgreSQL + Caddy (automatische HTTPS)
# Getest op 11-11-2026 met n8n 2.47.3, postgres:18, caddy:2 (Docker 28.4, Docker Desktop op Windows 10).
# Uitleg: mia-automation.com/praktijk/n8n-zelf-hosten. Vul eerst .env in (zie env.example).
services:
  postgres:
    image: postgres:18
    restart: unless-stopped
    environment:
      POSTGRES_USER: ${POSTGRES_USER}
      POSTGRES_PASSWORD: ${POSTGRES_PASSWORD}
      POSTGRES_DB: ${POSTGRES_DB}
      PGDATA: /var/lib/postgresql/data   # laten staan: anders schrijft postgres 18 buiten het volume
    volumes:
      - db-data:/var/lib/postgresql/data
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U ${POSTGRES_USER} -d ${POSTGRES_DB}"]
      interval: 5s
      timeout: 5s
      retries: 10

  n8n:
    image: docker.n8n.io/n8nio/n8n:${N8N_VERSION}   # vaste versie; bijwerken doe je bewust, nooit "latest"
    restart: unless-stopped
    depends_on:
      postgres:
        condition: service_healthy
    environment:
      DB_TYPE: postgresdb
      DB_POSTGRESDB_HOST: postgres
      DB_POSTGRESDB_PORT: "5432"
      DB_POSTGRESDB_DATABASE: ${POSTGRES_DB}
      DB_POSTGRESDB_USER: ${POSTGRES_USER}
      DB_POSTGRESDB_PASSWORD: ${POSTGRES_PASSWORD}
      N8N_ENCRYPTION_KEY: ${N8N_ENCRYPTION_KEY}   # zonder deze sleutel zijn je opgeslagen accounts onbruikbaar
      N8N_HOST: ${N8N_DOMAIN}
      N8N_PROTOCOL: https
      N8N_PORT: "5678"
      N8N_WEBHOOK_URL: https://${N8N_DOMAIN}/
      N8N_PROXY_HOPS: "1"
      GENERIC_TIMEZONE: ${TIMEZONE}
      TZ: ${TIMEZONE}
      N8N_DIAGNOSTICS_ENABLED: "false"
      EXECUTIONS_DATA_PRUNE: "true"
      EXECUTIONS_DATA_MAX_AGE: "336"   # uitvoeringsgeschiedenis 14 dagen bewaren
    volumes:
      - n8n-data:/home/node/.n8n
    # geen "ports": n8n is alleen via Caddy bereikbaar

  caddy:
    image: caddy:2
    restart: unless-stopped
    depends_on:
      - n8n
    command: caddy reverse-proxy --from ${N8N_DOMAIN} --to n8n:5678
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - caddy-data:/data
      - caddy-config:/config

volumes:
  db-data:
  n8n-data:
  caddy-data:
  caddy-config:
compose.yaml: getest op 11 november 2026 met n8n 2.47.3, PostgreSQL 18 en Caddy 2.
# Kopieer naar .env en vul in. Zet .env nooit in Git.
N8N_VERSION=2.47.3
N8N_DOMAIN=n8n.example.com
TIMEZONE=Europe/Amsterdam
POSTGRES_USER=n8n
POSTGRES_PASSWORD=verander-dit-lang-willekeurig
POSTGRES_DB=n8n
# Eén keer maken met: openssl rand -hex 32   en bewaren in je wachtwoordkluis
N8N_ENCRYPTION_KEY=verander-dit-64-hextekens
env.example: kopieer naar .env en vul in. Zet .env nooit in Git.
Let op de regel PGDATA bij PostgreSQL. Versie 18 bewaart zijn gegevens standaard op een andere plek dan eerdere versies. Laat je die regel weg, dan schrijft de database buiten het volume en begint hij na een herstart leeg. De documentatie van n8n waarschuwt hier ook voor.
Wat er in onze test gebeurde
We draaiden dit bestand op Docker Desktop op een Windows 10-pc, met localhost als domein. Docker Desktop draait de containers daar in een Linux-omgeving (WSL 2), dus met dezelfde images als op een Linux-server. Na 100 seconden draaiden de drie containers, inclusief het downloaden. Caddy gaf voor localhost een eigen, lokaal certificaat; voor een echte domeinnaam vraagt Caddy volgens de documentatie een publiek vertrouwd certificaat aan, mits je DNS klopt en poort 80 en 443 open staan. Dat laatste hebben we niet op een publieke server getest.
 (opent op ware grootte)
 (opent op ware grootte)
Back-ups maken die je ook terugkrijgt
#!/usr/bin/env bash
# Nachtelijke back-up van de n8n-stack: databasedump + export van workflows en accounts + versleutelingssleutel.
# Getest op 11-11-2026 met n8n 2.47.3 en postgres:18. Draaien vanuit de map met compose.yaml.
# Cron-voorbeeld (elke nacht om 03:15):  15 3 * * * cd /opt/n8n && ./backup.sh >> backups/backup.log 2>&1
set -euo pipefail
cd "$(dirname "$0")"
set -a; . ./.env; set +a
STAMP=$(date +%Y-%m-%d_%H%M)
DEST="backups/$STAMP"
KEEP_DAYS=${KEEP_DAYS:-14}
mkdir -p "$DEST"

# 1. Volledige database (gebruikers, instellingen, uitvoeringen, versleutelde accounts)
docker compose exec -T postgres pg_dump -U "$POSTGRES_USER" -d "$POSTGRES_DB" --format=custom > "$DEST/n8n-db.dump"

# 2. Workflows en accounts als losse JSON-bestanden (nog steeds versleuteld)
docker compose exec -T n8n sh -c 'rm -rf /tmp/export && n8n export:workflow --backup --output=/tmp/export/workflows/ && n8n export:credentials --backup --output=/tmp/export/credentials/' >/dev/null
docker compose cp n8n:/tmp/export/. "$DEST/"
docker compose exec -T n8n rm -rf /tmp/export

# 3. De sleutel die de accounts ontsleutelt
printf 'N8N_ENCRYPTION_KEY=%s\n' "$N8N_ENCRYPTION_KEY" > "$DEST/encryption-key.txt"
chmod 600 "$DEST/encryption-key.txt"

# 4. Controle: de dump mag niet leeg zijn
test -s "$DEST/n8n-db.dump" || { echo "$STAMP back-up MISLUKT: lege databasedump"; exit 1; }

# 5. Back-ups ouder dan KEEP_DAYS dagen opruimen
find backups -mindepth 1 -maxdepth 1 -type d -mtime +"$KEEP_DAYS" -exec rm -rf {} +

echo "$STAMP back-up ok: $(du -sh "$DEST" | cut -f1)"
# Kopieer de map backups naar een andere plek (andere machine, opslagdienst). Een back-up op dezelfde schijf is geen back-up.
backup.sh: getest op 11 november 2026. Het script leest .env voor de databasegebruiker en de sleutel.
Een back-up van alleen je workflows is niet genoeg. Volgens de documentatie van n8n mist een export met de opdrachtregel je gebruikers, de uitvoeringsgeschiedenis en de versleutelingssleutel. Ons script bewaart daarom drie dingen: een volledige dump van de database, de workflows en accounts als losse bestanden, en de sleutel.
We testten of de back-up bruikbaar is. Het script maakte in 11 seconden een back-up van 1,3 MB. Die dump zetten we terug in een nieuwe, lege PostgreSQL-container: dat duurde 2 seconden, en daarna telden we 22 workflows en 6 accounts, net zoveel als in de draaiende installatie. Onze testinstallatie was klein. Bij jou groeit de dump vooral door de uitvoeringsgeschiedenis; daarom bewaart het compose-bestand die 14 dagen en ruimt n8n oudere uitvoeringen zelf op.
docker compose stop n8n
docker compose exec -T postgres dropdb -U n8n n8n
docker compose exec -T postgres createdb -U n8n n8n
docker compose exec -T postgres pg_restore -U n8n -d n8n --no-owner < backups/2026-11-11_0315/n8n-db.dump
docker compose start n8n
Volledig herstel op dezelfde server, met dezelfde N8N_ENCRYPTION_KEY in .env. Pas de gebruikersnaam en map aan. Getest op onze teststack: na de herstart was n8n gezond en stonden alle 22 workflows terug.
n8n veilig bijwerken
In het compose-bestand staat een vaste versie, geen latest. Zo kies je zelf wanneer je bijwerkt. n8n raadt aan om vóór elke update een volledige back-up te maken en de release notes te lezen. Een oudere versie terugzetten draait de wijzigingen in de database niet terug; daarvoor heb je die back-up nodig.
./backup.sh
# zet in .env het nieuwe versienummer bij N8N_VERSION
docker compose pull n8n
docker compose up -d n8n
docker compose logs -f n8n
Updateroute. Kijk in de logs tot n8n meldt dat de editor bereikbaar is.
n8n beveiligen
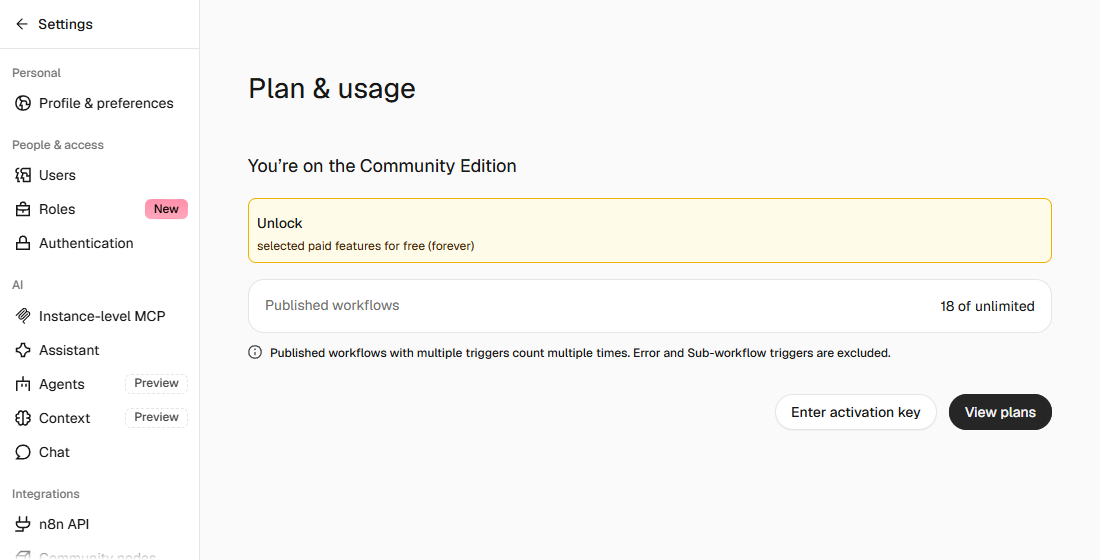
n8n heeft een ingebouwde controle: docker compose exec n8n n8n audit. Op onze testinstallatie vond die 6 webhooks zonder authenticatie (onze testhaken), 18 nodes die willekeurige code kunnen draaien (onze Code-nodes) en 3 accounts die in geen enkele actieve workflow meer gebruikt werden. Testhaken mogen open blijven zolang je test; zet ze daarna uit of zet er een geheim op. De Code-nodes zijn van onszelf, dus die laten we staan. Ongebruikte accounts horen weg. Draai de controle na elke grote wijziging.
- Laat alleen poort 80 en 443 open. In het compose-bestand heeft n8n geen eigen poort naar buiten.
- Zet op elke webhook die van buiten komt authenticatie. In de webhook-node kies je bij Authentication bijvoorbeeld *Header Auth* met een lang geheim; onze betaalworkflow weigerde zo een verkeerd geheim met status 403.
- Verwijder accounts die je niet meer gebruikt; de controle noemt ze bij naam. Kijk ook kritisch naar nodes die code of opdrachten op de server kunnen uitvoeren, zoals Code en Execute Command. Met
NODES_EXCLUDEzet je node-typen uit die je niet gebruikt. - Lees elke maand de release notes en werk bij met de route hierboven. Staat er een beveiligingsfix in, werk dan dezelfde week bij.
- Telemetrie staat uit met
N8N_DIAGNOSTICS_ENABLED=false.
Mag je zelf gehoste n8n gebruiken voor klanten?
Ja, binnen grenzen. Volgens de licentie-FAQ van n8n mag je met de gratis versie je eigen bedrijf draaien, workflows voor klanten bouwen op je eigen installatie en geld vragen voor bouwen en onderhoud. Je mag n8n niet als dienst aanbieden waarin klanten zelf workflows bouwen of aanpassen, ook niet via je eigen scherm of een AI-agent. Twijfel je, vraag het dan na bij n8n zelf; de licentie-FAQ noemt een apart adres voor licentievragen.
Zelf hosten of n8n Cloud?
| Zelf hosten | n8n Cloud Starter | |
|---|---|---|
| Prijs per maand | Rond €10 tot €12 voor een server, exclusief btw | €20 bij jaarbetaling |
| Uitvoeringen | Onbeperkt | 2.500 per maand |
| Updates en back-ups | Zelf doen | Doet n8n |
| Waar je gegevens staan | Op je eigen server | Bij n8n |
Checklist: klaar voor productie
- Eigenaarsaccount aangemaakt, met een sterk wachtwoord.
N8N_ENCRYPTION_KEYstaat in .env én in je wachtwoordkluis.- Vaste n8n-versie in .env, geen
latest. - Back-up draait elke nacht en wordt naar een andere plek gekopieerd.
- Een herstel één keer geoefend op een losse database.
- Alleen poort 80 en 443 open.
n8n auditgedraaid en de punten bewust afgehandeld.- Een foutmelder-workflow die je mailt als een workflow faalt (sjabloon 08 uit onze tien geteste n8n-workflows).
Vragen
Kun je n8n gratis gebruiken als je het zelf host?
Ja. Zonder licentiesleutel draait n8n als Community Edition, zonder limiet op workflows of uitvoeringen. Je betaalt alleen de server.
Hoe installeer je n8n met Docker Compose op een eigen server?
Zet compose.yaml en een ingevulde .env in een map, laat je domein naar de server wijzen en start met docker compose up -d. Daarna maak je in de browser het eigenaarsaccount aan.
Hoe maak je back-ups en hoe werk je n8n veilig bij?
Maak elke nacht een dump van de database, een export van workflows en accounts, en bewaar de versleutelingssleutel. Werk bij door eerst een back-up te maken en dan het versienummer in .env te verhogen.
Hoe beveilig je een zelf gehoste n8n?
Laat alleen HTTPS via de webserver toe, zet authenticatie op webhooks, verwijder ongebruikte accounts en draai regelmatig n8n audit.
Wat kost zelf hosten per maand tegenover n8n Cloud?
Een server met 2 GB geheugen kost rond €10 tot €12 per maand exclusief btw. n8n Cloud Starter kost €20 per maand bij jaarbetaling, met 2.500 uitvoeringen.
Mag je zelf gehoste n8n gebruiken voor klanten of commercieel?
Je mag workflows voor klanten bouwen en daarvoor betaald worden. Je mag n8n niet aanbieden als dienst waarin klanten zelf workflows bouwen.
Bronnen
- n8n Docs: Install using Docker Compose gecontroleerd op
- n8n Docs: Back up and restore gecontroleerd op
- n8n Docs: Update n8n gecontroleerd op
- n8n Docs: Run security audits gecontroleerd op
- n8n Docs: License FAQ gecontroleerd op
- Caddy: Reverse proxy quick-start (automatische HTTPS) gecontroleerd op
- Hetzner Cloud: serverprijzen gecontroleerd op
- n8n: Pricing gecontroleerd op
Meer over automatiseringsrecepten
- Wat is n8n? Uitleg voor ondernemers, met kosten en drie workflowsn8n uitgelegd voor ondernemers: wat het doet, wat het kost in de cloud of op je eigen server, en drie workflows die we testten en die je kunt importeren.
- n8n-workflows en templates voor een klein bedrijf: tien stuks, allemaal getestTien n8n-workflows die we bouwden en testten: offerte-opvolging, betalingsherinnering, aanvraagformulier, mail sorteren en meer. Gratis te downloaden.
- AI-automatisering: wanneer een regel genoeg is en wanneer je AI nodig hebtWanneer een vaste regel genoeg is en wanneer je AI nodig hebt, met onze test op 50 mails en wat het per 1.000 berichten kost.
- Bedrijfsprocessen automatiseren: welk proces eerst, hoe je meet en wat je laat liggenWelk proces je eerst automatiseert, hoe je meet of het werkt en wat je beter niet automatiseert. Met een werkblad en uitkomsten uit onze eigen tests.
Ook handig
- n8n AI: zo bouw je AI-stappen en agents in n8n, met drie geteste voorbeeldenWat AI in n8n doet, met drie workflows die we bouwden en testten: mail samenvatten, mail sorteren en een agent met gereedschap. Met uitkomsten en kosten.
- n8n en MCP: je workflows als gereedschap voor een AI-app, en n8n als MCP-clientZo maak je van n8n een MCP-server voor Claude, ChatGPT of je eigen agent, en zo gebruikt n8n zelf een MCP-server. Getest, met sjablonen.
- AI-nieuws deze week: wat er van 2 tot 10 november 2026 veranderde in de tools die je gebruiktAI-nieuws van 2 tot 10 november 2026 voor ondernemers: nieuwe Claude-modellen, updates van Codex, Gemini CLI en n8n, en wat je ermee doet.